AI security · Open-source product · 2026
MCP Sentinel
Control înainte ca o acțiune AI să devină un incident.
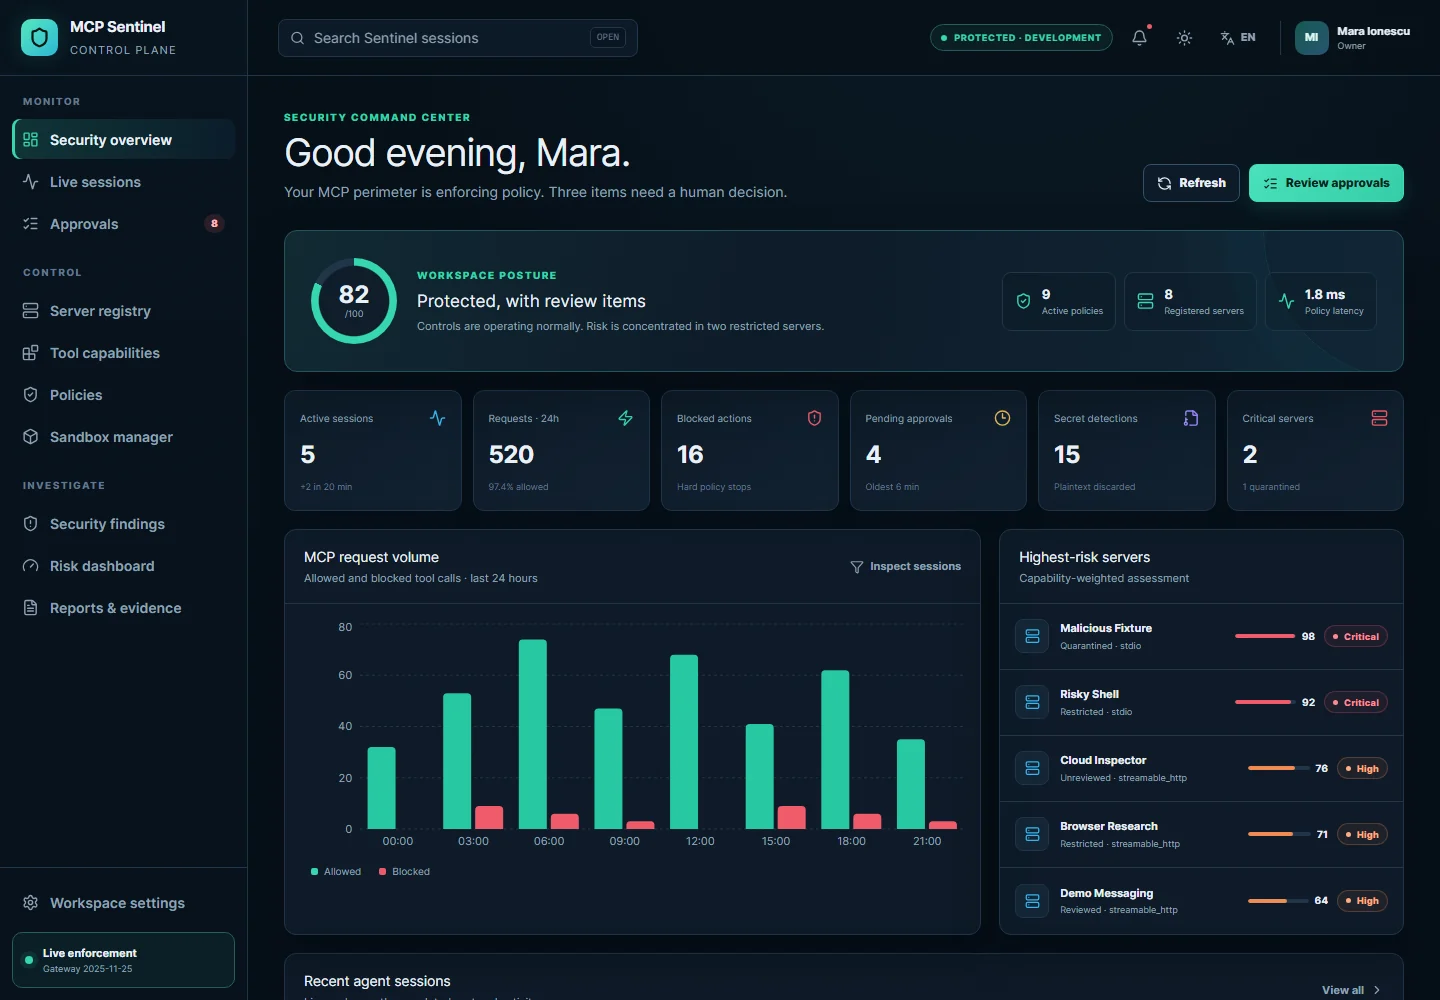
MCP Sentinel transformă conexiunile MCP într-un perimetru guvernabil: politici clare, risc explicabil, aprobări umane și dovezi curate pentru fiecare acțiune.
Livrabile
- Gateway MCP
- Motor de politici
- Aprobări umane
- Protecția secretelor
- Audit verificabil
- Consolă de investigație
01 / Capabilitatea crește mai repede decât controlul.
Agenții pot primi acces la shell, fișiere, baze de date, mesagerie și deployment. Fără un punct de control comun, fiecare integrare adaugă risc greu de observat și de explicat.
Pentru echipe care vor viteza agenților, dar au nevoie de un răspuns clar la întrebarea: cine a permis ce, de ce și cu ce rezultat?
02 / Un gateway care decide, oprește și documentează.
Fiecare cerere este validată, evaluată prin politici deterministe și inspectată pentru risc. Acțiunile sensibile intră într-un workflow de aprobare înainte de a ajunge la server.
Postura generală, aprobările care așteaptă, riscul fiecărui server și istoricul unei sesiuni rămân conectate. Operatorul vede contextul înainte să aleagă.
03 / Adopție AI cu limite vizibile.
Echipele pot experimenta cu agenți fără să transforme fiecare conexiune într-o excepție de securitate. Controlul devine o capabilitate de produs, nu o listă de reguli împrăștiate.
MCP Sentinel reduce riscul, dar nu garantează că un client, server, model sau tool este sigur. Politicile, identitatea și izolarea depind de implementare și operare corectă.
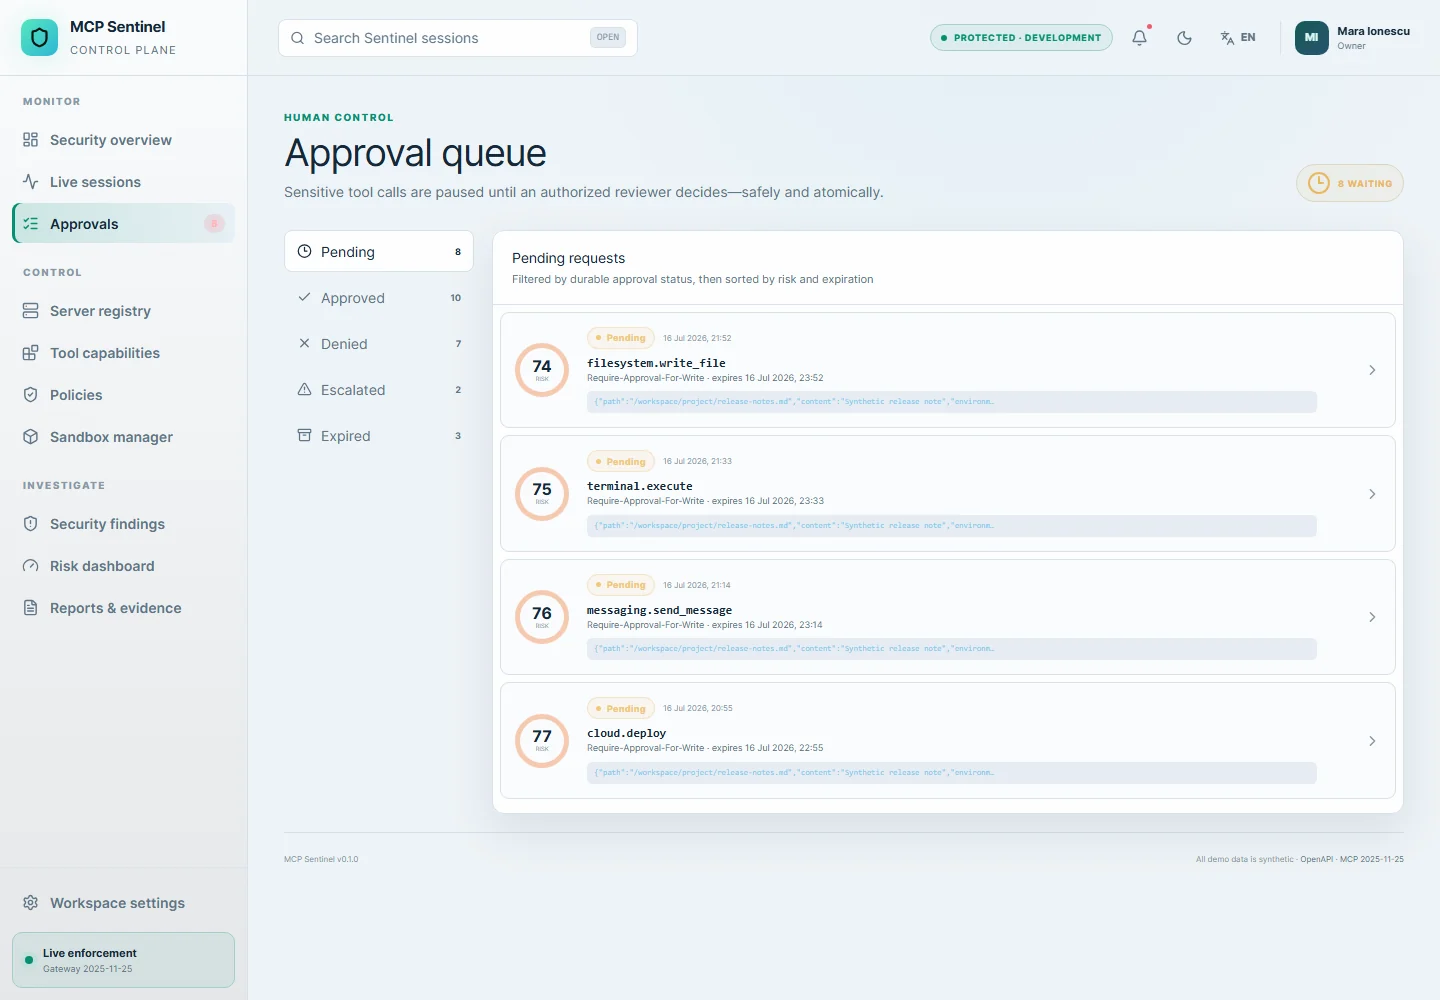
01Coada de aprobări
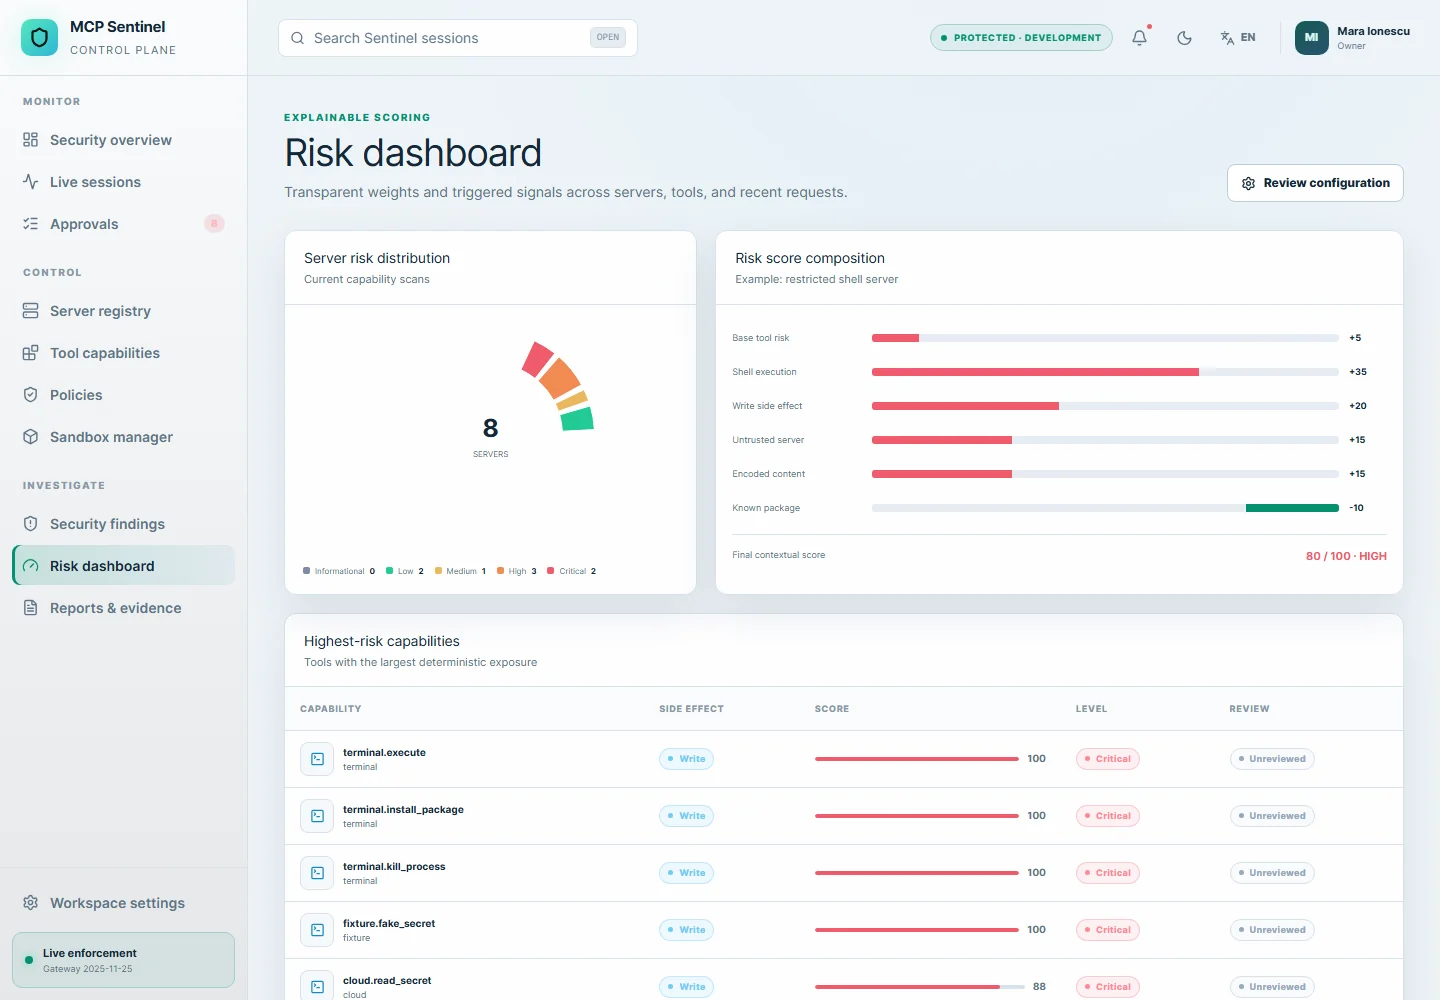
02Risc explicabil
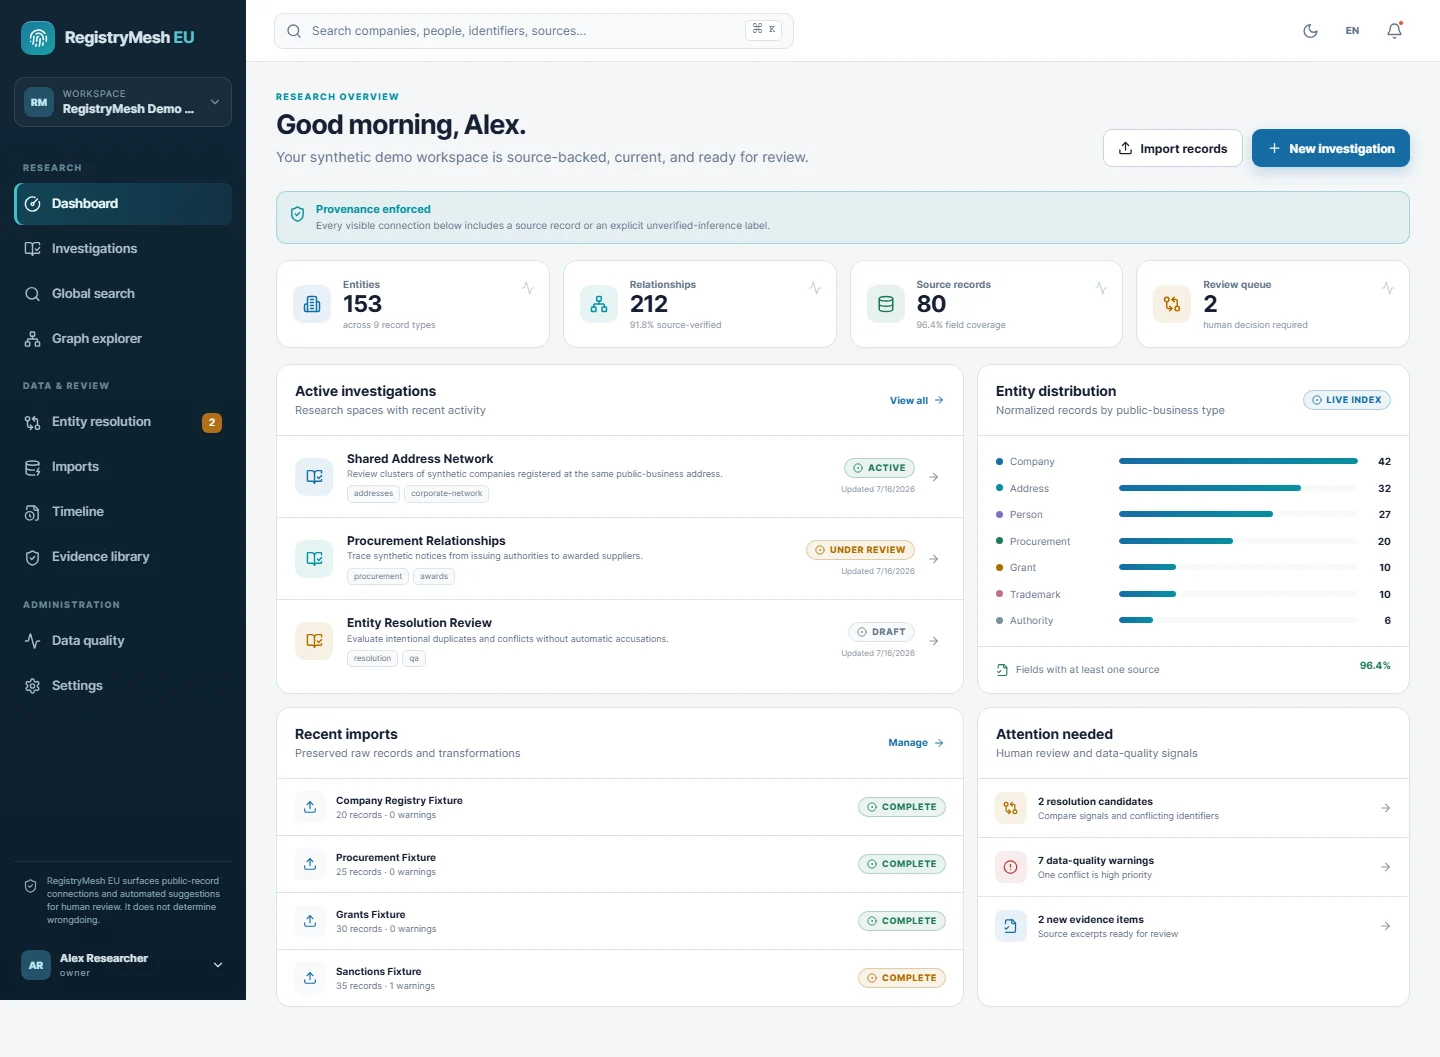
Următorul semnal
Ai un proiect care trebuie să crească?
Spune-ne ce construiești, ce vrei să îmbunătățești și unde simți că te-ai blocat.
Începe conversația